Je levert al jaren aan een netbeheerder, een ziekenhuis of een vervoerder, en ineens zit er een vragenlijst over informatiebeveiliging in je mail: twintig vragen over inloggen, back-ups en incidenten, plus een verzoek om bewijs. Valt jouw bedrijf nu onder de NIS2-regels? Waarschijnlijk niet. De lijst serieus nemen moet je toch, want je klant kan er contractueel op sturen.
Waarom je klant dit vraagt
Sinds 15 augustus 2026 geldt in Nederland de Cyberbeveiligingswet (Cbw), de Nederlandse uitwerking van de Europese NIS2-richtlijn. Ruim 8.000 organisaties in achttien sectoren, van energie en drinkwater tot zorg en vervoer, moeten zich registreren bij het NCSC, maatregelen nemen en ernstige incidenten melden. Het bestuur is eindverantwoordelijk voor het cyberrisicobeheer (Bron: Rijksoverheid).
Eén van de verplichte maatregelen gaat over jou. Organisaties onder de wet moeten hun toeleveringsketen beveiligen, “met inbegrip van beveiligingsgerelateerde aspecten met betrekking tot de relaties tussen elke entiteit en haar rechtstreekse leveranciers of dienstverleners”. Bij het kiezen van maatregelen moeten ze letten op de kwetsbaarheden van elke rechtstreekse leverancier en op diens cyberbeveiligingspraktijken, inclusief de manier waarop die software ontwikkelt (Bron: EUR-Lex, NIS2 artikel 21). Een vragenlijst is de goedkoopste manier om dat in beeld te krijgen.
Val je zelf onder de wet?
Meestal niet. De Cbw geldt voor organisaties in de aangewezen sectoren met 50 of meer medewerkers, of met minder mensen maar een jaaromzet én balanstotaal boven de 10 miljoen euro. Voor een paar soorten organisaties, zoals DNS-diensten en overheden, geldt geen omvangsgrens (Bron: NCSC).
Daar zit een hardnekkig misverstand. In een peiling van het Digital Trust Center dacht zes op de tien toeleveranciers die de regels kenden dat NIS2 ook integraal voor hen gold. “De wet legt toeleveranciers van deze Cbw-organisaties geen verplichtingen op,” staat in hetzelfde bericht, maar het is wel waarschijnlijk dat die organisaties hun leveranciers extra eisen gaan stellen (Bron: NCSC). Die eisen bereiken je via je contract, en een toezichthouder komt er bij jou niet aan te pas.
De kans dat je in de risico-inventarisatie van je klant opduikt is volgens het NCSC groot als je diensten levert die raken aan zijn netwerk- en informatiesystemen, als je een ICT-onderdeel van die systemen levert, of als je er toegang toe hebt. De leverancier van koffiebonen hoort er volgens het NCSC niet bij, de beheerder van de kantoorautomatisering wel. Leveranciers van leveranciers vallen buiten de reikwijdte.
Wat er in zo’n vragenlijst staat
Er is geen wettelijk standaardformulier. Het NCSC raadt organisaties aan bestaande vragenlijsten te gebruiken, zoals die van de initiatieven Cyra en NIS2 Supply Chain, en die aan te passen (Bron: NCSC). Ze volgen grofweg de onderwerpen die de richtlijn zelf noemt: risicoanalyse, incidentafhandeling, back-ups en herstel, ketenbeveiliging, updates, basishygiëne en training, versleuteling, toegangsbeheer en meervoudige inlogverificatie.
Reken op vragen als deze:
- Gebruiken jullie meervoudige inlogverificatie (MFA) op e-mail en beheeraccounts?
- Hoe snel installeren jullie beveiligingsupdates?
- Waar staan jullie back-ups, en wanneer is een herstel voor het laatst getest?
- Binnen welke termijn horen wij van een incident dat onze gegevens of systemen raakt?
- Wie heeft toegang tot onze gegevens, en hoe trekken jullie die in bij vertrek?
- Hebben jullie een certificering, zoals ISO 27001?
Dat certificaat is voor een bedrijf van tien man zelden een haalbare eerste stap, en het NCSC zegt dat ook tegen de vragende partij. Afspraken moeten “proportioneel en realistisch” zijn, en van een kleine organisatie verwacht je minder dan van een grote. Voor kleine leveranciers adviseert het NCSC een zelfbeoordeling met een vragenlijst, daarna een gesprek over de antwoorden en afspraken over verbeteringen binnen een termijn, bijvoorbeeld een jaar (Bron: NCSC). Wie op de vraag naar updates “meestal wel” antwoordt, krijgt volgens het NCSC-voorbeeld een vervolggesprek.
De basis die je maandag regelt
Het NCSC heeft een aparte pagina voor toeleveranciers van Cbw-organisaties, en die begint bij de vijf basisprincipes van digitale weerbaarheid (Bron: NCSC). Vertaald naar wat een klant vraagt:
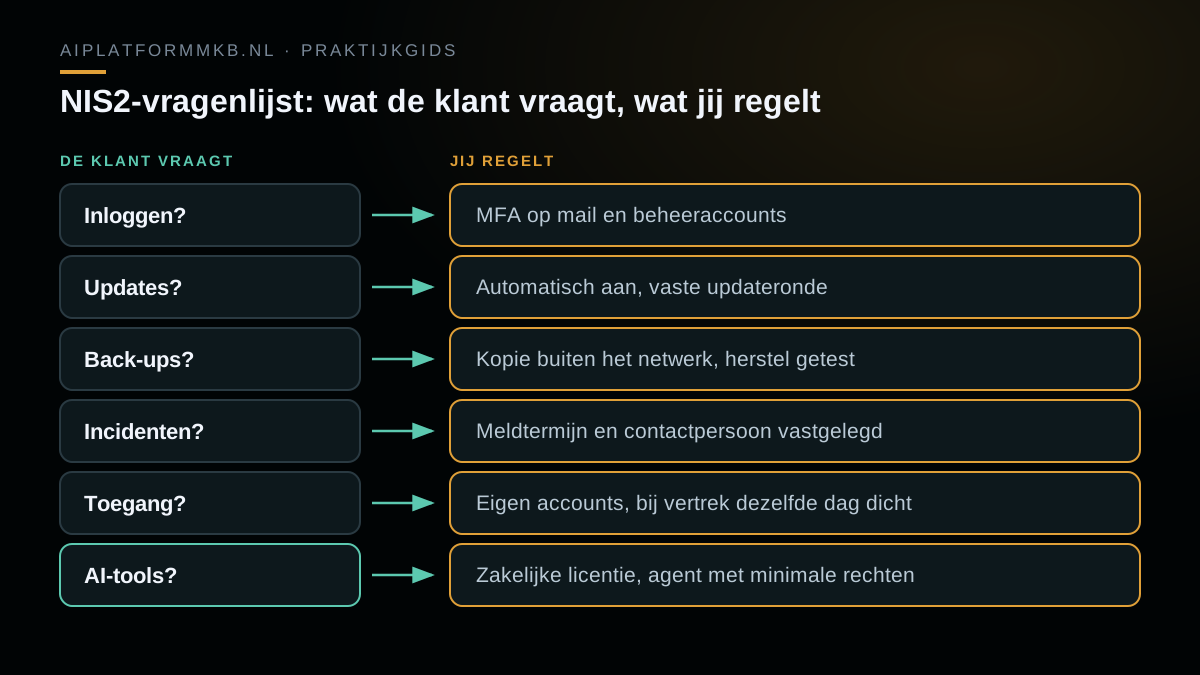
Inloggen. Zet MFA of passkeys aan op alles wat via internet bereikbaar is, op beheeraccounts en op de systemen waar het werk voor je klant in zit. Het NCSC noemt precies die drie groepen als eerste stap (Bron: NCSC).
Updates. Zet automatische updates aan waar dat kan, en spreek met je IT-partner een vaste ronde af voor de rest. Waarom het tempo ertoe doet, lees je in AI vindt beveiligingsgaten sneller dan jij ze kunt dichten.
Back-ups. Schrijf op hoe vaak je een back-up maakt, waar die staat en wanneer je hem test. Dat is de eerste stap die het NCSC noemt bij bedrijfscontinuïteit (Bron: NCSC). Een back-up die je nooit hebt teruggezet, is een aanname.
Incidenten. Organisaties onder de Cbw moeten een significant incident binnen 24 uur vooraanmelden, binnen 72 uur melden en binnen een maand een eindverslag sturen (Bron: NCSC). Gaat er bij jou iets mis dat hun systemen raakt, dan hebben ze jouw informatie dus binnen uren nodig. Leg vast wie bij jou meldt, bij wie aan de andere kant, en binnen hoeveel uur.
Toegang. Geef iedere medewerker een eigen account met alleen de rechten die nodig zijn, en sluit accounts dezelfde dag af als iemand vertrekt.
Afspraken. Komen er uit het gesprek extra eisen, zet ze dan in het contract of de SLA en oefen één keer samen wat jullie doen bij een incident (Bron: NCSC).
Weet je niet waar je staat, begin dan met de CyberVeilig Check voor zzp en mkb: vijf minuten, met een actielijst als resultaat. De Basisscan Cyberweerbaarheid gaat met 25 stellingen een stap verder (Bron: NCSC). Beide komen van het voormalige Digital Trust Center, dat sinds 1 januari 2026 onderdeel is van het NCSC. Tot en met 30 november 2026 kun je bovendien subsidie aanvragen via de regeling Mijn Cyberweerbare Zaak: de helft van de kosten van maatregelen, tot 1.250 euro per aanvrager (Bron: NCSC).
Gebruik je AI bij het werk voor die klant?
Hier lopen vragenlijsten vaak achter op de praktijk, en dus begin je er beter zelf over. In het Alert Online-onderzoek van 2025 gebruikte de helft van de medewerkers generatieve AI, terwijl maar 26 procent zei dat er duidelijke richtlijnen waren (Bron: NCSC). Vraagt je klant wie toegang heeft tot zijn gegevens, dan hoort het antwoord ook te gaan over de AI-tools waar je team zijn stukken in zet.
De wet reikt niet tot jouw AI-leverancier. Maar het NCSC noemt “eisen rondom opslag en verwerking van bedrijfsdata” als gangbare afspraak tussen een klant en zijn leverancier (Bron: NCSC), en waar jij klantdata neerzet valt daaronder. Drie dingen om op orde te hebben:
- Weet welke AI er draait. Maak een lijst van tools, wie ze gebruikt en welke gegevens erin gaan. Hoe je achterhaalt wat je team gebruikt, staat in Schaduw-AI opsporen; hoe je dat daarna bijhoudt, in het AI-register.
- Klantdata alleen in zakelijke accounts. Het Digital Trust Center adviseerde al eind 2023 om nooit vertrouwelijke gegevens in ChatGPT of vergelijkbare taalmodellen in te voeren, en bij de inkoop van software te vragen wat er met de data gebeurt (Bron: NCSC). Werk met een zakelijke licentie met afspraken over training en opslag, en noem die tool in je antwoord aan de klant. Wat je vooraf aan zo’n aanbieder vraagt, staat in AI-leverancier gehackt of verkocht: 4 vragen vooraf.
- Een agent krijgt geen ruime sleutels. Laat je een AI-agent (een AI-systeem dat zelfstandig stappen uitvoert) werken in mail, bestanden of systemen die met je klant verbonden zijn, dan hoort die agent bij de toegang waar je klant naar vraagt. OWASP noemt drie oorzaken van schade door agents: te veel functies, te veel rechten en te veel autonomie. Het advies is alleen de tools die nodig zijn, waar mogelijk alleen-lezen, en een mens die akkoord geeft bij acties met grote gevolgen (Bron: OWASP).
Beginner-tip: een API-key is het wachtwoord waarmee een AI-tool met andere software praat. Geef elke koppeling een eigen sleutel. Lekt er één, dan trek je die in zonder dat de rest stilvalt.
Hoe een agent via een vergiftigd bericht gekaapt kan worden, lees je in AI-agent bij je mail? Zo voorkom je dat hij gekaapt wordt. Waarom gestolen AI-sleutels voor kleine bedrijven een reëel risico zijn, staat in het Anthropic-dreigingsrapport. Vraagt de lijst niet naar AI, noem het dan toch in een korte alinea bij je antwoorden.
Zo beantwoord je de lijst
- Antwoord eerlijk. “Nog niet, gepland voor maart” is een bruikbaar antwoord. Een ja die bij een gesprek of audit niet overeind blijft, kost je meer vertrouwen dan een eerlijke nee.
- Stuur bewijs mee waar het kan, zoals een schermafdruk van de MFA-instelling of de datum van de laatste hersteltest.
- Vraag wat voor de klant het zwaarst weegt. Het NCSC raadt toeleveranciers aan zelf het gesprek te zoeken over welke systemen en gegevens het belangrijkst zijn en welke risico’s jij kunt beïnvloeden.
- Bewaar je antwoorden als standaardset. De volgende klant met een vragenlijst komt, en zijn vragen lijken op deze.